
Cyberattaques : une seule faille peut suffire, alerte le patron de la Force Cyber belge
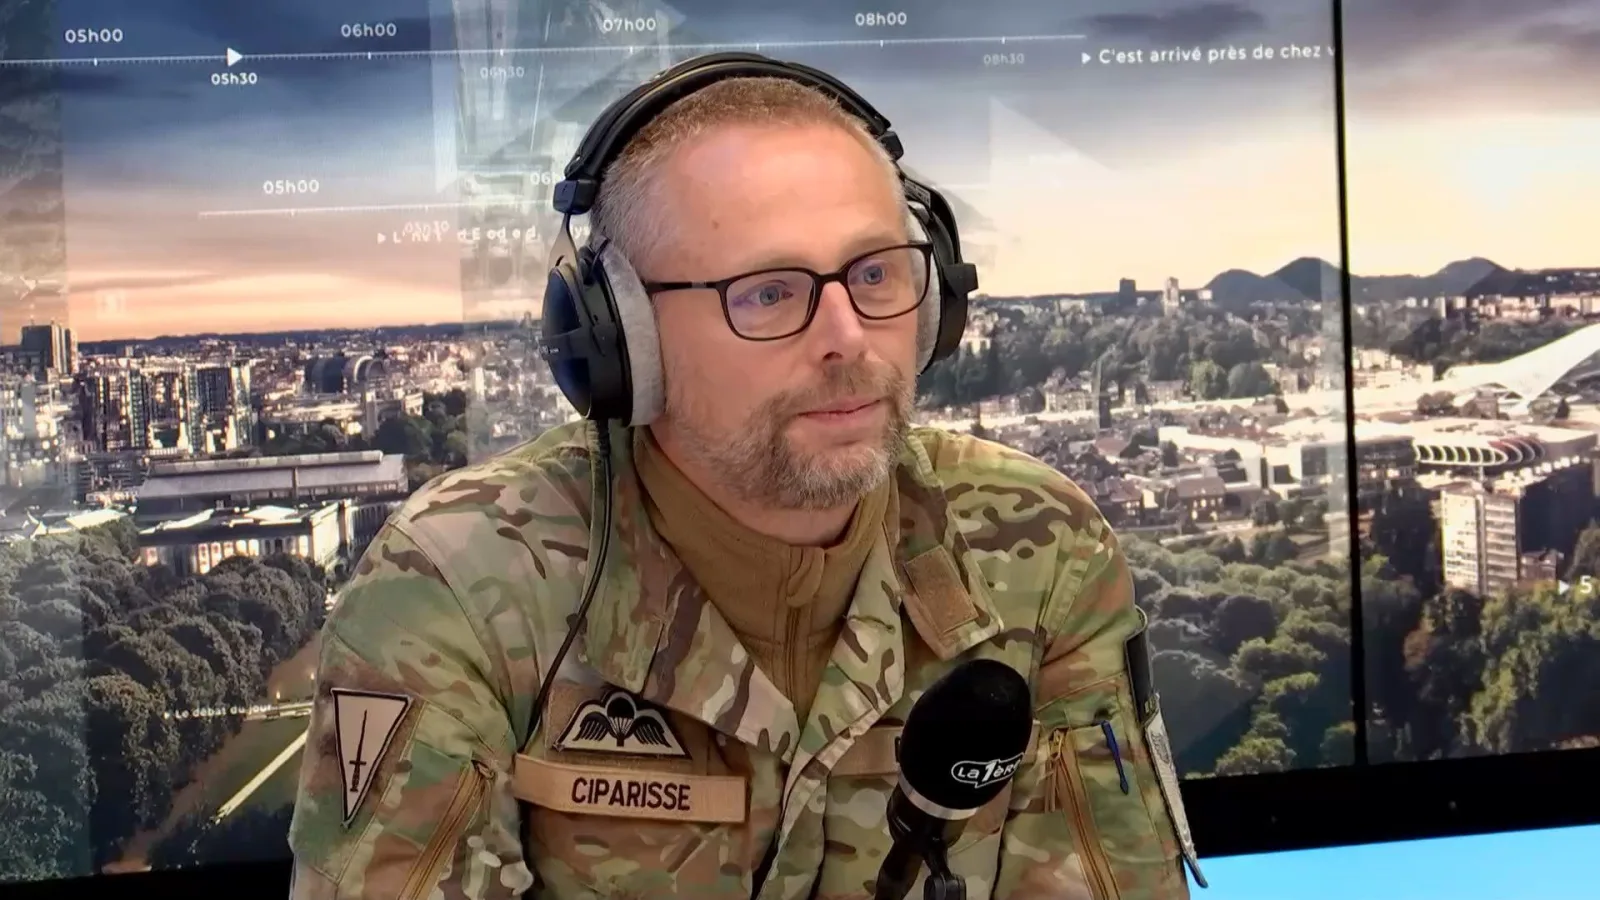
La Belgique a enregistré 588 cyberincidents jusqu’à la fin septembre, soit davantage que sur toute l’année 2025. Un chiffre qui ne reflète toutefois pas nécessairement l’ensemble des attaques. "Tout d’abord, ce sera toujours un nombre qui est sous-estimé, parce qu’il y a certains qui n’ont pas intérêt à le dire, parce que ça engage leur réputation de dire qu’ils ont été attaqués" souligne le général.
Les obligations de signalement, notamment pour certaines organisations, contribuent aussi à faire remonter davantage d’incidents. Et les capacités de détection évoluent. L’intelligence artificielle accélère notamment la recherche de vulnérabilités et rend certaines attaques plus accessibles à des acteurs qui ne disposaient pas auparavant des mêmes moyens.
Les motivations des cybercriminels sont diverses : gagner de l’argent, espionner ou déstabiliser. Les attaques ne visent donc pas uniquement à dérober des données ou des fonds. Elles peuvent aussi servir à influencer les opinions et à exacerber des tensions.
Les réseaux sociaux peuvent contribuer à diffuser des informations trompeuses ou des contenus détournés. Des images tournées en Belgique peuvent ainsi être réutilisées dans un autre contexte, notamment pour influencer l’opinion publique à l’étranger. "Un message d’une interview qui a été faite en Belgique avec une certaine personnalité va être mis avec un autre message quand il est envoyé dans l’opinion publique du propre pays" explique ce spécialiste.
La cybermenace dépasse donc le cadre des ordinateurs et des réseaux informatiques. Elle peut aussi toucher le débat public et alimenter les divisions, ce qui complique la réponse à apporter.
La Défense belge dispose de capacités pour mener des opérations cyber militaires. Mais répondre à une cyberattaque n’est pas aussi simple que de riposter à une attaque classique : il faut notamment pouvoir en identifier l’origine, ce qui est parfois très difficile. Pierre Ciparisse préfère dès lors parler d’"entrave" à l’action de l’adversaire.
Pour illustrer l'asymétrie, le déséquilibre entre l’attaquant et celui qui se défend, le patron de la Force Cyber prend l’exemple d’un terrain de football. Imaginez des goals tout autour du terrain, avec un gardien devant chacun d’eux. Celui qui attaque n’a besoin de trouver qu’une seule ouverture pour marquer. L'équipe qui défend, en revanche, doit surveiller tous les buts et s’assurer qu’aucun ne reste sans protection. Dans le monde informatique, c’est le même principe : une seule faille de sécurité peut suffire à permettre une intrusion.
La vulnérabilité ne concerne pas uniquement les ordinateurs. Les objets connectés et certains équipements industriels peuvent aussi présenter des failles, notamment lorsqu’ils disposent de ressources informatiques limitées ou sont rarement mis à jour. Les conséquences peuvent être très concrètes : comme l’a illustré la cyberattaque qui a touché les systèmes de réfrigération de chaînes de supermarchés il y a quelques semaines, une attaque informatique peut perturber des équipements essentiels au fonctionnement d’une entreprise. Dans l’industrie, les mises à jour de sécurité sont parfois reportées pour éviter d’interrompre les processus en cours, ce qui peut laisser certaines portes ouvertes aux attaquants.
Les risques concernent également les sonnettes, caméras et assistants connectés installés à domicile, mais aussi les équipements industriels. Ces appareils peuvent présenter des vulnérabilités, notamment lorsqu’ils sont rarement mis à jour.
Dans l’industrie, explique Pierre Ciparisse, les mises à jour peuvent être retardées pour éviter d’interrompre un processus en fonctionnement. Des failles risquent alors de rester exploitables depuis l’extérieur.
Pour faire face à ces menaces, la Force Cyber doit aussi renforcer ses effectifs et ses compétences. "On a triplé notre personnel depuis 2021", indique son responsable. Il souligne que l’armée peut proposer des missions différentes de celles du secteur privé et que le système de la réserve permet de maintenir des liens avec le monde civil.
"On vit dans un monde avec des virus et des bactéries. On a tous appris à se laver les mains, à cuire les légumes, à les nettoyer, à les cuire, à stériliser", explique-t-il. Ces habitudes sont entrées dans notre quotidien et contribuent à nous protéger. "Et donc, en cyber, c’est la même chose. Il y a tout un nombre de dangers. Il faut apprendre à vivre avec, mais on peut prendre un certain nombre de mesures qui vont être des bonnes protections", poursuit-il.
Parmi ces réflexes, le général-major recommande notamment l’utilisation d’un VPN lorsqu’on se connecte à un réseau Wi-Fi inconnu. "C’est un tunnel qui va protéger votre communication quand vous êtes sur un wifi que vous ne connaissez pas", explique-t-il. Il conseille également la double authentification, qui ajoute une protection supplémentaire en cas de vol du mot de passe : "Si votre mot de passe a été trouvé mais que le hacker n'a pas accès à votre second moyen de connexion, il ne saura pas aller plus loin qu’avoir essayé de trouver votre mot de passe".
Autre menace courante : le phishing, ou hameçonnage. Ces faux messages, qui peuvent par exemple imiter une facture, cherchent à pousser leur destinataire à cliquer sur un lien ou à effectuer une manipulation permettant une intrusion informatique. Pierre Ciparisse insiste sur le risque que représente un seul clic : "Vous détectez un mail de phishing, au lieu de l’effacer, envoyez-le à safeonweb.be".
Car reconnaître soi-même un message frauduleux ne suffit pas toujours à protéger une organisation. "Vous l’avez repéré, vous avez dit : oui, c’était évident, mais peut-être que votre collègue lui, va cliquer dessus et va mettre en danger tout le système de votre société", avertit-il.
Un seul comportement imprudent peut donc exposer toute une entreprise. Comme pour les gestes sanitaires, la prévention repose aussi sur la vigilance collective.